

联系电话:020-31420363


行业背景
在数字化服务深入推进的背景下,政府或企业对外应用(API、Web服务等)快速增长,互联网暴露面持续扩大,传统以边界防御、单点防护为主的被动安全管理模式面临严峻挑战。为有效应对资产不清、风险难控、协同不畅、合规压力大等现实问题,亟需引入体系化、主动化、智能化的安全监管手段,实现对政务应用互联网暴露面的全域可知、风险可视、协同可控、防护精准。
解决方案
在数字化服务深入推进的背景下,政府或企业对外应用(API、Web服务等)的广泛开放与互联,在带来便利的同时也急剧扩大了对外暴露面。传统分散、被动、滞后的安全管理模式已难以应对。“互联网API暴露面安全监管解决方案”应运而生,致力于构建一个集资产清点、持续监测、风险分析、协同处置、策略优化于一体的主动式、闭环化安全监管体系,实现从“看不见、管不住”到“全域可知、风险可视、协同可控、防护精准”的跨越,筑牢对外暴露面安全防线。
智臣互联网API暴露面安全监管解决方案具有以下特点:
主动管控,源头治理:将安全管控点前移至业务上线前,变被动响应为主动防御。
资产为基,风险驱动:以清晰的暴露面资产管理为基础,以持续的风险发现为驱动,指导安全策略。
纵深防御,精细防护:构建多层次、差异化的纵深防护体系,避免单点防护失效。
平战结合,协同运营:建立常态化的资产风险管理与应急事件协同处置相结合的运营模式。
能力融合,部门联动:整合多源安全能力,打破信息孤岛,实现部门间的协同联动。
(一)现状与风险
1、业务现状
API对互联网暴露面激增,底数不清
政府、企业为市民提供的办事网页、APP、小程序,以及各种对互联网发布的网址、API接口,都是互联网API暴露面。近年来,API暴露面数量随业务发展增长迅速。然而,大量暴露面连管理者自身都不清楚,未知的暴露面无异于为不法分子预留的后门入口,将带来极大的安全风险。
管理职责割裂,安全与应用脱节
安全部门与应用部门在API暴露面管理上职责割裂。应用部门看重业务上线与体验,缺乏安全评估能力,误将“开通防火墙策略”等同完成安全发布;安全部门则因无法实时掌握暴露面详情,陷于“看不见、管不住”的困境,防护措施滞后、粗放,精准性严重不足,导致整体风险居高不下。
2、安全风险
暴露面家底不清,未知资产成突破口
大量API“影子资产”(未经审批私自上线)与“僵尸资产”(已下线但未关闭端口)长期暴露于互联网,成为攻击者的隐蔽跳板。安全部门对此既无法发现,也难以管控。
传统防护存在盲区,精细化风险防控失效
传统防火墙、WAF等设备缺乏对应用协议、用户身份及业务逻辑的深度感知与精细控制,防护盲区明显,无法有效防御针对Web应用和API接口的业务逻辑漏洞攻击、数据爬取、撞库攻击等高级威胁。
协同机制混乱,事件响应闭环迟缓
安全部门缺乏对API接口的详细了解,导致防护策略粗放,暴露面控制无法精准落地。一旦发生安全事件,安全部门与应用部门之间协同流程不畅,导致风险发现、通报、处置、验证闭环缓慢,可能错过最佳处置时机。
(二)方案架构
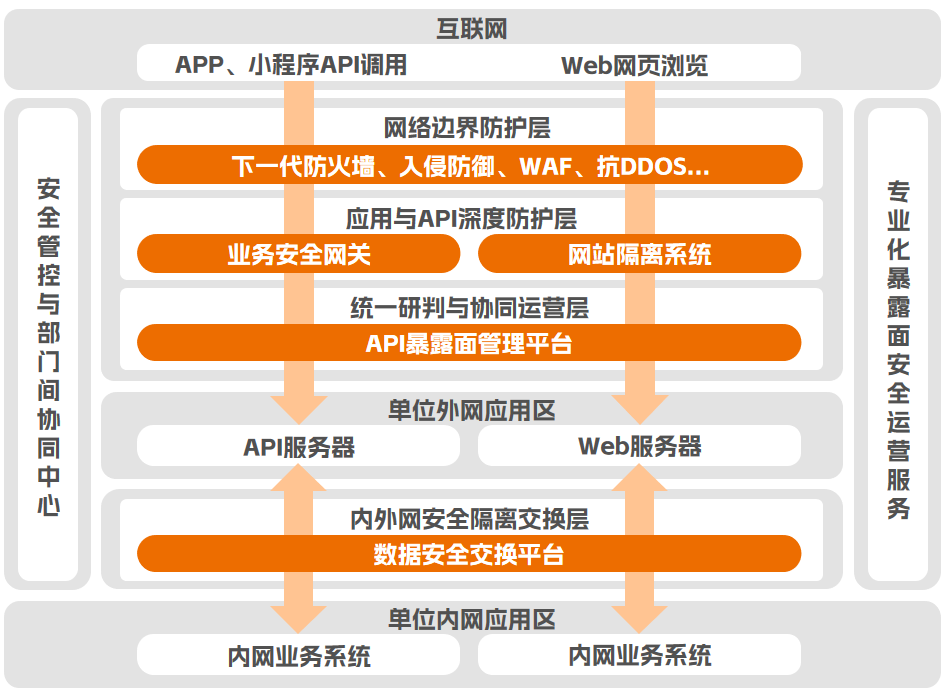
总体架构为“一个中心,四层防护,专业服务”,该架构如下图所示:
一个中心(安全管控与协部门间协同中心)
以“API暴露面管理平台”为核心,作为整个安全体系的“大脑”,负责暴露面资产全生命周期管理、风险聚合分析、策略统筹下发与跨部门协同指挥。
四层防护(纵深防御体系)
网络边界防护层:提供基础的网络访问控制、入侵防御、WAF、抗DDoS等能力,构筑第一道防线。
应用与API深度防护层:由“业务安全网关”和“网站隔离系统”构成。业务安全网关专注于API接口的深度安全防护;网站隔离系统对高风险的Web网站进行渲染隔离,使得真实Web网站无法被攻击。
内外网安全隔离交换层:由“数据安全交换平台”构成,在有效隔离跨网安全风险的基础上,满足业务需要的最小内外网数据交换要求,最小化内网业务系统的暴露面。
统一研判与协同运营层:由“API暴露面管理平台”以及附属部件“监测探针”构成,通过对上述防护设备的日志研判分析,以及跨部门流程的整合,实现暴露面安全防护能力的智能调度与运营闭环。
专业化安全服务
作为整个技术体系的“持续赋能层”,提供贯穿规划、建设、运营全生命周期的专业化安全服务,确保技术手段与人员能力、管理流程深度融合,保障安全防护体系持续有效运行。
(三)方案价值
全面掌握API暴露面:通过对互联网API暴露面统一管理,彻底清除API暴露面中的“影子资产”、“僵尸资产”,实现API暴露面可视、可管、可控。
防护精度大幅提升:结合应用层深度检测、API业务逻辑防护及网页隔离技术,能够有效防御业务逻辑滥用、越权访问、数据爬取、0Day漏洞利用等高级威胁。
打破部门壁垒,助力高效协同:建立安全部门与应用部门在暴露面管理上的标准化协作流程,明确各自权责,将安全要求内嵌到业务上线与运营的全流程,变“安全堵截”为“安全赋能”。